I. Các loại trung gian thanh toán Các loại dịch vụ trung gian thanh toán theo TT39-NHNN Thông tư 39/2014/TT-NHNN hướng dẫn dịch vụ trung gian thanh toán TermDescription1/ Dịch vụ cung ứng hạ tầng thanh toán điện tử, gồm:Dịch vụ chuyển mạch tài chínhDịch vụ chuyển mạch tài chính là dịch vụ cung ứngContinueContinue reading “Các loại dịch vụ trung gian thanh toán”
Author Archives: Nhat Truong
Típ các pattern design cho Kiến trúc mạng phần cứng, mạng và bảo mật
I. Tổng quan Kiến trúc hệ thống IoT Kiến trúc WARP, Zero Trust Kiến trúc xác thực Authentication & Identity Management Kiến trúc máy SmartPOS Kiến trúc máy MQTT Kiến trúc network mạng văn phòng II. Kiến trúc hệ thống IoT (Internet of Things) Kiến trúc này bao gồm hàng vạn đến hàng triệu thiếtContinueContinue reading “Típ các pattern design cho Kiến trúc mạng phần cứng, mạng và bảo mật”
New risks from generative AI
Malicious use of deepfakes: Attacker can take advantage of using AI for producing a fake voice, video. Data leaks that expose confidential corporate information, extracting sensitive training data(‘model inversion’): API key, IP, source code, sensitive training data in general, PII. Data poisoning (corrupting training data): Attacker can inject a lot of fake news, fake informationContinueContinue reading “New risks from generative AI”
X-Content-Type-Options
Content-Type-Options là một response header cho phép trình duyệt chống lại các lỗ hổng kiểu nội dung hoặc các lỗ hổng MIME MIME sniffing là một tính năng quan trọng mà hầu hết các trình duyệt web sử dụng để kiểm tra và điều chỉnh loại nội dung của tài nguyên đang được tải. VíContinueContinue reading “X-Content-Type-Options”
[CVE-2023-24023] New Bluetooth Security Vulnerability Puts Apple Devices at Risk of Potential Attacks.
I. Introduction The Eurecom academic research institution has unearthed security vulnerabilities within the Bluetooth wireless standard, enabling potential threats to impersonate devices and orchestrate man-in-the-middle attacks. These vulnerabilities extend across various versions of the Bluetooth protocol, encompassing the current 5.4 version and the 5.3 version utilized in Apple’s existing hardware lineup. Termed “Bluetooth Forward andContinueContinue reading “[CVE-2023-24023] New Bluetooth Security Vulnerability Puts Apple Devices at Risk of Potential Attacks.”
Cross-origin resource sharing (CORS attack) toàn tập

“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” I. GIỚI THIỆU CORS (Cross-Origin Resource Sharing) là một cơ chế bảo mật trong các trình duyệt web,ContinueContinue reading “Cross-origin resource sharing (CORS attack) toàn tập”
OAuth 2 và một số tấn công
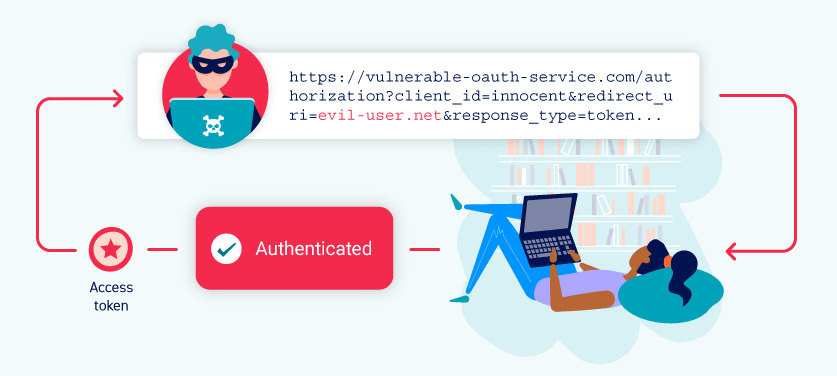
“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” I. Giới thiệu OAuth 2.0, phiên bản mới nhất của giao thức OAuth (Open Authorization), đã nối tiếpContinueContinue reading “OAuth 2 và một số tấn công”
Khai thác lỗ hổng SSRF
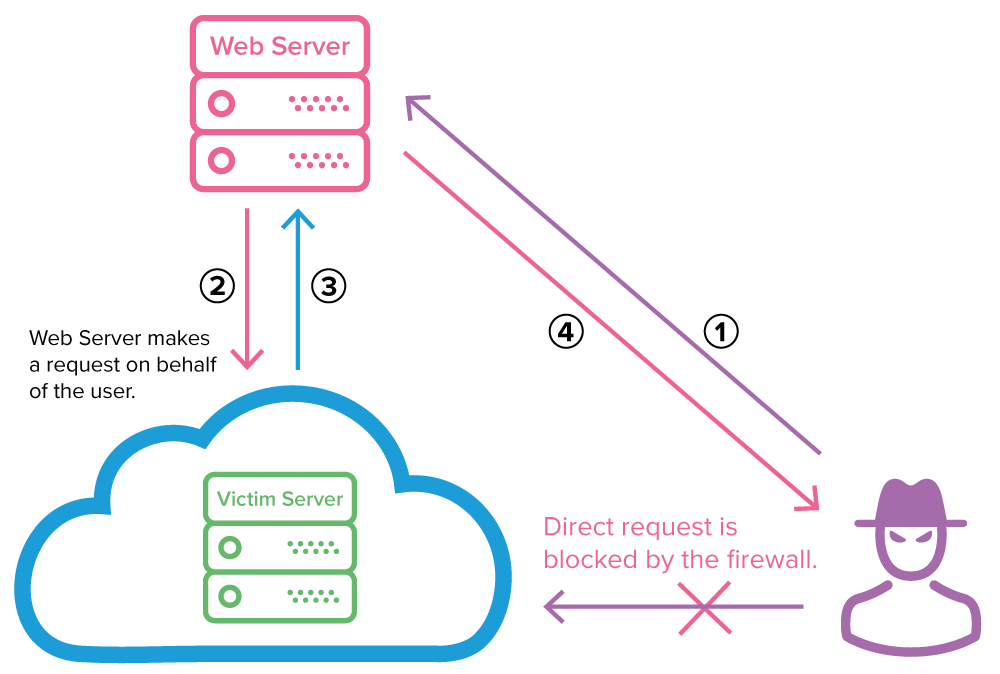
“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” I. SSRF là gì? SSRF là lỗ hổng bảo mật web cho phép kẻ tấn công lợi dụngContinueContinue reading “Khai thác lỗ hổng SSRF”
Stop pip from failing on single package when installing with requirements.txt
UNIX: cat requirements.txt | xargs -n 1 pip install WINDOWS FOR /F %k in (requirements.txt) DO ( if NOT # == %k ( pip install %k ) ) REF: https://stackoverflow.com/questions/22250483/stop-pip-from-failing-on-single-package-when-installing-with-requirements-txt
Lỗ hổng DOM-based
I. DOM là gì? DOM hay còn gọi là Document Object Model là sự trình bày theo cấp bậc của các thành phần trên trang của trình duyệt web. Các trang web có thể sử dụng Javascript để thao tác với các nút và đối tượng của DOM cũng như các thuộc tính của chúng.ContinueContinue reading “Lỗ hổng DOM-based”

